طراحی نرمافزار PLC بر اساس فرآیند واقعی ماشین
برنامهنویسی PLC فقط تبدیل چند ورودی به چند خروجی نیست. در یک سیستم صنعتی، نرمافزار کنترل باید رفتار واقعی ماشین، ترتیب مراحل فرآیند، شرایط مجاز شروع، وضعیت تجهیزات، خطاها و واکنش سیستم در شرایط غیرعادی را مدیریت کند.
به همین دلیل طراحی نرمافزار PLC در PLCSEA از شناخت فرآیند شروع میشود؛ یعنی ابتدا مشخص میشود ماشین یا خط چه کاری باید انجام دهد و سپس منطق کنترل متناسب با آن طراحی میشود.
هدف، ساخت برنامهای است که علاوه بر اجرای فرآیند، ساختاری قابل فهم، قابل عیبیابی و قابل توسعه داشته باشد.
تحلیل فرآیند و تعریف I/O
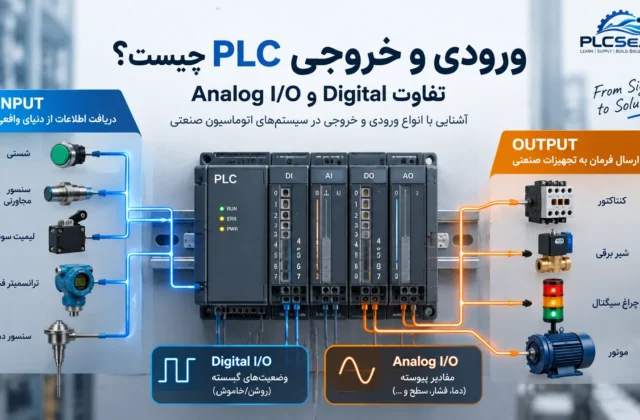
یکی از اولین مراحل پروژه، مشخصکردن ورودیها و خروجیهای سیستم است.
این مرحله میتواند شامل مواردی مانند:
- سنسورهای دیجیتال
- سنسورها و ترانسمیترهای آنالوگ
- شستیها و سلکتورها
- شیرهای برقی
- کنتاکتورها
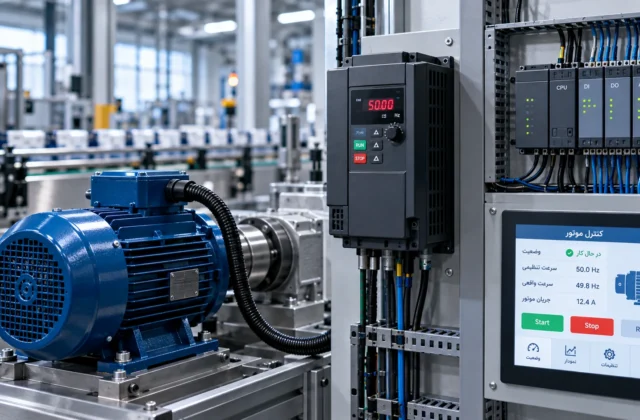
- موتور و درایو
- Servo و تجهیزات Motion
- تجهیزات اندازهگیری
- Remote I/O
- تجهیزات متصل از طریق شبکه صنعتی
باشد.
I/O List مناسب فقط فهرست آدرسها نیست؛ هر سیگنال باید نقش مشخصی در فرآیند، منطق کنترل و عیبیابی سیستم داشته باشد.
طراحی ساختار نرمافزار PLC
با افزایش پیچیدگی ماشین، نوشتن تمام منطق در یک بخش بزرگ از برنامه نگهداری و توسعه سیستم را دشوار میکند.
در پروژههای مناسب، نرمافزار میتواند بر اساس بخشهای عملکردی تفکیک شود؛ برای مثال:
Input Processing ← Machine Logic ← Sequence Control ← Interlocks ← Alarm Handling ← Output Control
ساختار دقیق به PLC مورد استفاده، ابعاد پروژه و فرآیند ماشین وابسته است و قرار نیست یک معماری ثابت به تمام پروژهها تحمیل شود.
هدف این است که تکنسین یا برنامهنویس بعدی بتواند منطق سیستم را سریعتر درک و عیبیابی کند.
طراحی Sequence و مراحل عملکرد
بسیاری از ماشینآلات صنعتی مجموعهای از مراحل متوالی دارند.
برای مثال یک ماشین ممکن است ابتدا وجود قطعه را بررسی کند، سپس عملگر را فعال کند، منتظر تأیید سنسور بماند، عملیات اصلی را انجام دهد و در پایان برای سیکل بعدی آماده شود.
این رفتار باید بهصورت کنترلشده در PLC پیادهسازی شود تا وضعیت فعلی ماشین و شرایط انتقال به مرحله بعد مشخص باشد.
در طراحی Sequence مواردی مانند موارد زیر بررسی میشوند:
- شرط ورود به هر مرحله
- شرط پایان مرحله
- Timeout
- توقف فرآیند
- Fault
- Reset
- Recovery پس از توقف
- رفتار سیستم پس از قطع و وصل برق
این موضوع مخصوصاً در ماشینهای چندمرحلهای اهمیت زیادی دارد.
Manual و Automatic Mode
در بسیاری از سیستمها، حالت Automatic برای تولید عادی کافی نیست.
اپراتور یا تکنسین باید بتواند برای راهاندازی، سرویس یا عیبیابی بعضی تجهیزات را بهصورت کنترلشده در حالت Manual فرمان دهد.
در طراحی نرمافزار، رفتار هر Mode و شرایط مجاز فرمانها مشخص میشود تا Manual Mode به معنی حذف بدون کنترل محدودیتهای سیستم نباشد.
Interlock و Permissive
قبل از اجرای بسیاری از فرمانها باید شرایط مشخصی برقرار باشد.
برای مثال روشنشدن یک موتور ممکن است به آمادهبودن درایو، نبود Fault، وضعیت صحیح تجهیزات مرتبط و برقرار بودن شرایط فرآیندی وابسته باشد.
این شرایط در قالب Interlock و Permissive در منطق PLC مدیریت میشوند.
تفکیک مناسب این شروط علاوه بر افزایش قابلیت اطمینان سیستم، عیبیابی را نیز سادهتر میکند؛ زیرا مشخص است چرا یک فرمان اجازه اجرا دریافت نکرده است.
Interlockهای معمول نرمافزاری جایگزین طراحی ایمنی ماشین و تجهیزات Safety-rated نیستند. الزامات ایمنی باید بر اساس ارزیابی ریسک و استانداردهای مرتبط، جداگانه طراحی و اعتبارسنجی شوند.
مدیریت Alarm و Fault
یک سیستم کنترل مناسب نباید فقط اعلام کند که «خطایی رخ داده است».
نرمافزار باید تا حد امکان مشخص کند:
چه اتفاقی افتاده، کدام بخش تحت تأثیر قرار گرفته و برای ادامه کار چه شرایطی لازم است.
بسته به پروژه میتوان مواردی مانند اینها را مدیریت کرد:
- Sensor Fault
- Drive Fault
- Communication Fault
- Timeout
- Process Fault
- Equipment Not Ready
- Sequence Error
همچنین رفتار Reset و بازگشت سیستم پس از رفع خطا باید مشخص باشد.
ارتباط PLC با HMI و تجهیزات دیگر
PLC معمولاً بهتنهایی کار نمیکند.
در بسیاری از پروژهها لازم است اطلاعات با تجهیزاتی مانند HMI، Drive، Remote I/O، کنترلرهای دیگر یا تجهیزات اندازهگیری مبادله شود.
در این بخش مواردی مانند ساختار Tagها، Mapping داده، Command/Status، Diagnostics و رفتار سیستم هنگام قطع ارتباط در نظر گرفته میشود.
پروتکل و معماری شبکه بر اساس تجهیزات واقعی پروژه انتخاب میشود و میتواند شامل Modbus RTU، Modbus TCP یا سایر شبکههای صنعتی پشتیبانیشده توسط تجهیزات باشد.
تست و آمادهسازی برای راهاندازی
برنامه PLC قبل از بهرهبرداری نهایی باید تا حد امکان بررسی شود.
بسته به نوع پروژه این فرآیند میتواند شامل:
- بررسی Mapping ورودی و خروجی
- تست منطق فرمانها
- بررسی Sequenceها
- تست Interlockها
- بررسی Alarmها
- تست ارتباط PLC و HMI
- بررسی رفتار سیستم هنگام Fault
- تست Manual و Automatic Mode
باشد.
بخش نهایی تست در بسیاری از پروژهها هنگام Commissioning و روی ماشین واقعی انجام میشود؛ زیرا رفتار واقعی سنسورها، عملگرها و فرآیند تنها در شرایط عملیاتی بهطور کامل قابل ارزیابی است.
مستندسازی و قابلیت نگهداری
یکی از اهداف طراحی حرفهای، جلوگیری از تبدیل برنامه PLC به یک سیستم غیرقابلفهم بعد از چند سال است.
نامگذاری مناسب، ساختار منطقی برنامه، توضیح بخشهای ضروری، I/O List و ثبت اطلاعات مرتبط با تجهیزات باعث میشود نگهداری و تغییرات آینده سادهتر شود.
این موضوع مخصوصاً برای ماشینهایی که قرار است سالها در خط تولید کار کنند اهمیت دارد.
این سرویس برای چه پروژههایی مناسب است؟
خدمات طراحی و برنامهنویسی PLC میتواند برای پروژههایی مانند:
- ماشینآلات صنعتی
- ماشینهای بستهبندی
- خطوط تولید
- سیستمهای انتقال مواد
- تجهیزات صنایع غذایی
- سیستمهای پمپاژ
- ماشینآلات OEM
- تابلوهای کنترل
- پروژههای Retrofit
- سیستمهای مانیتورینگ و کنترل فرآیند
استفاده شود.
محدوده نهایی خدمات پس از بررسی فرآیند، تجهیزات موجود و نیازهای پروژه مشخص میشود.
خروجی پروژه چه خواهد بود؟
خروجی دقیق بر اساس Scope پروژه تعیین میشود، اما میتواند شامل نرمافزار PLC، ساختار Tag و I/O، منطق Sequence و Interlock، Alarm Logic، تنظیم ارتباط تجهیزات و مستندات فنی مورد توافق باشد.
در پروژههایی که HMI، Commissioning یا تغییرات سختافزاری نیز موردنیاز باشد، این موارد میتوانند بهعنوان بخشهای مرتبط پروژه تعریف شوند.
جمعبندی
طراحی و برنامهنویسی PLC زمانی نتیجه مناسبی ایجاد میکند که نرمافزار بر اساس فرآیند واقعی ماشین طراحی شود، نه صرفاً بر اساس تعداد ورودی و خروجیها.
ساختار مناسب برنامه، Sequence مشخص، Interlockهای قابل تشخیص، مدیریت صحیح Fault و ارتباط منظم با سایر تجهیزات باعث میشود سیستم علاوه بر اجرای فرآیند، در زمان راهاندازی، عیبیابی و توسعه آینده نیز قابل مدیریت باشد.